
Generatore di report SEO: XLSX, DOCX, PDF

report-build formatta le evidenze conservate come XLSX, DOCX, CSV, Markdown, JSON o una panoramica PDF limitata. Formatta evidenze e non inventa mai segnalazioni.

Cosa fa

Formati

Un audit può diventare un foglio di lavoro, un documento per il cliente o JSON leggibile dalle macchine. XLSX contiene i fogli delle segnalazioni, delle pagine e dell'ambito, e i fogli grandi sono divisi con un indice hashato. DOCX si apre con un riepilogo esecutivo di conteggi e controlli non disponibili, seguito dalle evidenze. Non aggiunge conclusioni né raccomandazioni sue.

  • xlsx: il registro fattuale dell'audit per il team
  • docx: un documento per il cliente o il responsabile
  • csv: tabelle separate per segnalazioni, evidenze di ambito e pagine
  • md e json: per un repository o un altro agente

Panoramica PDF

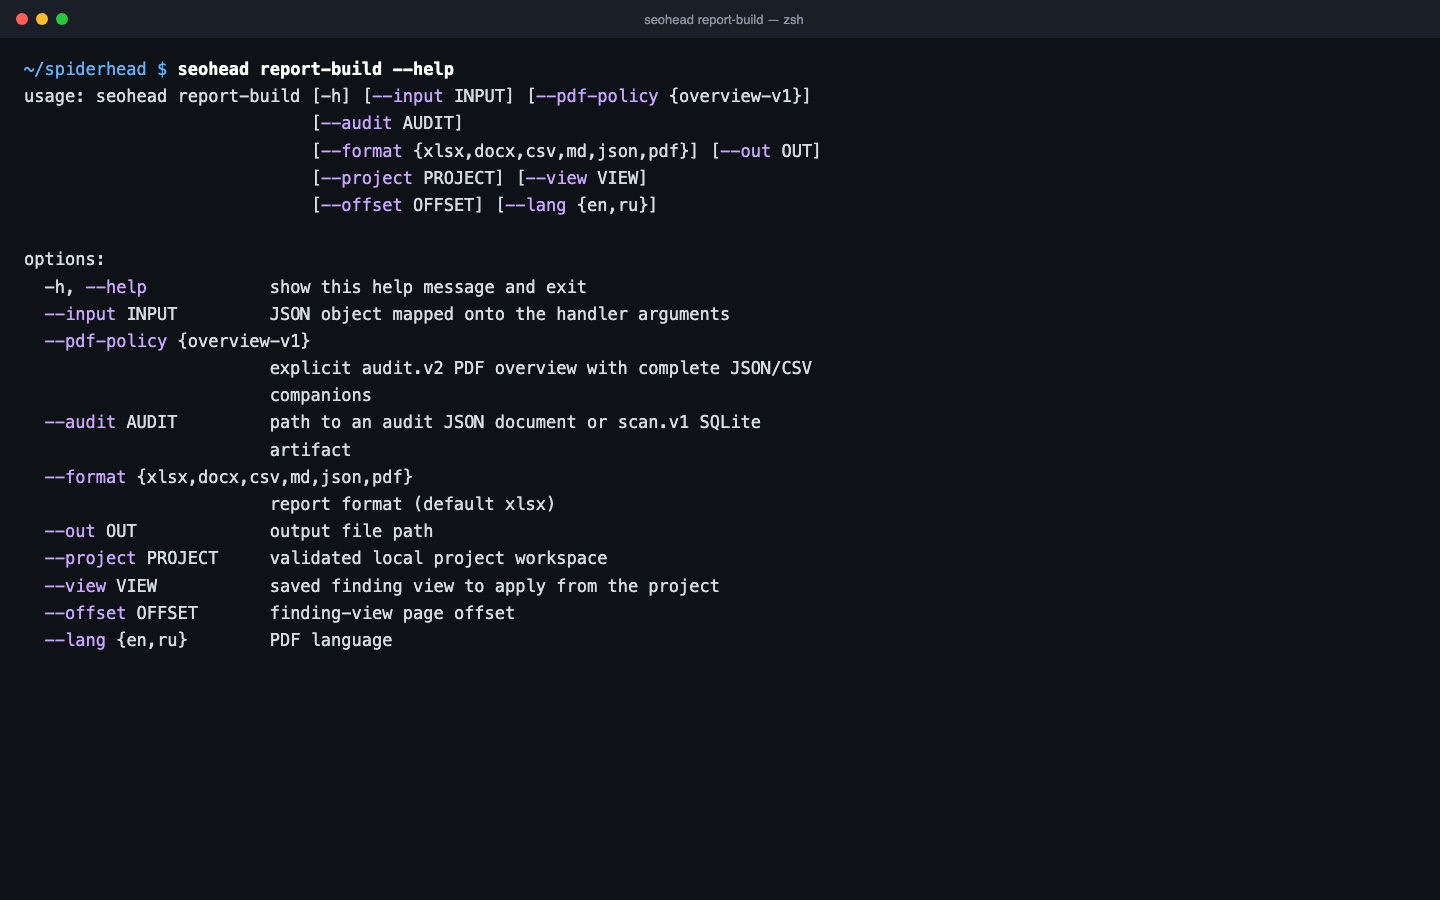
Il PDF è una vista di lettura limitata. La prima pagina dichiara quante segnalazioni e pagine esistono, quante sono mostrate e quante lasciate fuori. Accanto vengono scritti i JSON completi, i file CSV e un manifest hashato, così nulla si perde. Il PDF è renderizzato in locale con Chrome, Edge o Chromium e non fa richieste di rete.

  • Gli input a stream audit.v2 richiedono l'esplicito --pdf-policy overview-v1
  • Il PDF e la sua cartella companion devono essere entrambi percorsi nuovi
  • Scegli la lingua del PDF con --lang en o --lang ru

Pacchetti BI

Per molti siti o una dashboard, bi-export trasforma una scansione o un audit salvato in partizioni CSV tipizzate e un manifest versionato con conteggi di righe e hash SHA-256. Gira offline. Comandi separati di piano verificano un pacchetto per Google Sheets o BigQuery senza toccare Google, e scrivere su una destinazione è un passo esplicito a sé.

  • bi-sheets-plan e bi-bigquery-plan sono offline e in sola lettura
  • I valori sconosciuti o non disponibili restano marcati, e uno zero misurato resta zero
  • bi-destination-apply richiede l'autorizzazione dell'host e non accetta mai credenziali

Tre passaggi, una scansione salvata

  1. Dagli un audit conservato

    Punta report-build a un JSON di audit o a un artefatto SQLite scan.v1. Legge le evidenze salvate e non scansiona il sito.

  2. Scegli il formato

    Scrivi xlsx, docx, csv, md o json. Il PDF è una panoramica limitata e richiede una policy esplicita per gli audit a stream.

  3. Applica una vista salvata

    Con --project e --view, viene mostrata una pagina limitata di segnalazioni. I totali continuano a coprire tutto l'audit.

Controlli di questa funzionalità

ControlloCosa significaGravitàEvidenza
BROKEN_PAGE_4XXLa pagina restituisce una risposta 4xxCriticalURL e codice di stato
REDIRECT_LOOPLa catena di redirect torna a una URL già visitataCriticalPercorso del redirect
TITLE_MISSINGManca l'elemento titleCriticalURL
H1_MISSINGLa pagina non ha l'intestazione H1ImportantURL
DESC_MISSINGManca la meta descriptionImportantURL
CANONICAL_MISSINGLa pagina indicizzabile non ha URL canonicalImportantURL
REDIRECT_CHAINLa catena di redirect ha due o più hopImportantHop in ordine
URL_NOT_IN_SITEMAPLa pagina indicizzabile manca dal sitemapTipURL

Un solo comando

bash
seohead report-build --audit ./scans/audit.sqlite --format xlsx --out audit.xlsx

Prima installa SpiderHead: guida all'installazione. Ogni comando funziona anche come strumento MCP per agenti AI.

Cosa ti serve

  • Un audit JSON salvato oppure una scansione nativa (file SQLite scan.v1)
  • Un percorso di output con --out, e un formato con --format
  • L'extra reports per XLSX e DOCX (openpyxl, python-docx)
  • Chrome, Edge o Chromium installato in locale, solo per il PDF

Limiti

  • Formatta un audit salvato. Non scansiona, non ricontrolla e non aggiunge segnalazioni
  • Il PDF è una panoramica, non un elenco completo. I dati completi stanno nei companion JSON e CSV
  • Con --project e --view ottieni una pagina limitata di segnalazioni, anche se i totali coprono tutto l'audit
  • Il CSV è un export piatto, non un backlog raggruppato. Per i task usa la lista di task

Domande

report-build scansiona il mio sito?
No. Formatta un audit che hai già prodotto, da un JSON di audit o un file SQLite scan.v1. Esegui prima site-audit, crawl-site o un run SF.
Può aggiungere segnalazioni che l'audit non ha registrato?
No. Formatta evidenze e non inventa mai segnalazioni. Il report mostra ciò che l'audit ha salvato, inclusi i controlli saltati o non disponibili.
Posso avere un PDF?
Sì, come panoramica limitata con companion JSON e CSV completi. Gli input a stream audit.v2 richiedono --pdf-policy overview-v1. Il PDF richiede una Chrome, Edge o Chromium locale. Scegli --lang en o ru.
Un report lungo sarà un unico foglio enorme?
No. XLSX divide i fogli grandi Findings e Pages e scrive un indice hashato.
Quale formato devo mandare a un cliente?
DOCX è il documento leggibile, XLSX è il registro per chi vuole filtrare le righe. Entrambi mostrano le stesse evidenze salvate. Rivedi entrambi prima di inviarli.
Serve chiavi, o ha un costo?
No. report-build è offline e non usa provider. Scrive solo il file che nomini con --out, più la cartella companion per un PDF.