
Generador de informes SEO: XLSX, DOCX, PDF

report-build convierte las evidencias guardadas en XLSX, DOCX, CSV, Markdown, JSON o un resumen PDF acotado. Da formato a las evidencias y nunca inventa incidencias.

Qué hace

Formatos

Una misma auditoría puede convertirse en una hoja de cálculo de trabajo, un documento para el cliente o un JSON legible por máquina. El XLSX contiene hojas de incidencias, páginas y alcance, y las hojas grandes se dividen con un índice con hash. El DOCX abre con un resumen ejecutivo de recuentos y comprobaciones no disponibles, seguido de las evidencias. No añade conclusiones ni recomendaciones propias.

  • xlsx: el libro de trabajo con los datos de la auditoría para el equipo
  • docx: un documento para el cliente o el responsable
  • csv: tablas separadas para incidencias, evidencias de alcance y páginas
  • md y json: para un repositorio u otro agente

Resumen en PDF

El PDF es una vista de lectura acotada. La primera página indica cuántas incidencias y páginas existen, cuántas se muestran y cuántas se han dejado fuera. Junto a él se escriben el JSON completo, los CSV y un manifiesto con hash, así que no se pierde nada. El PDF se genera en local con Chrome, Edge o Chromium y no hace peticiones de red.

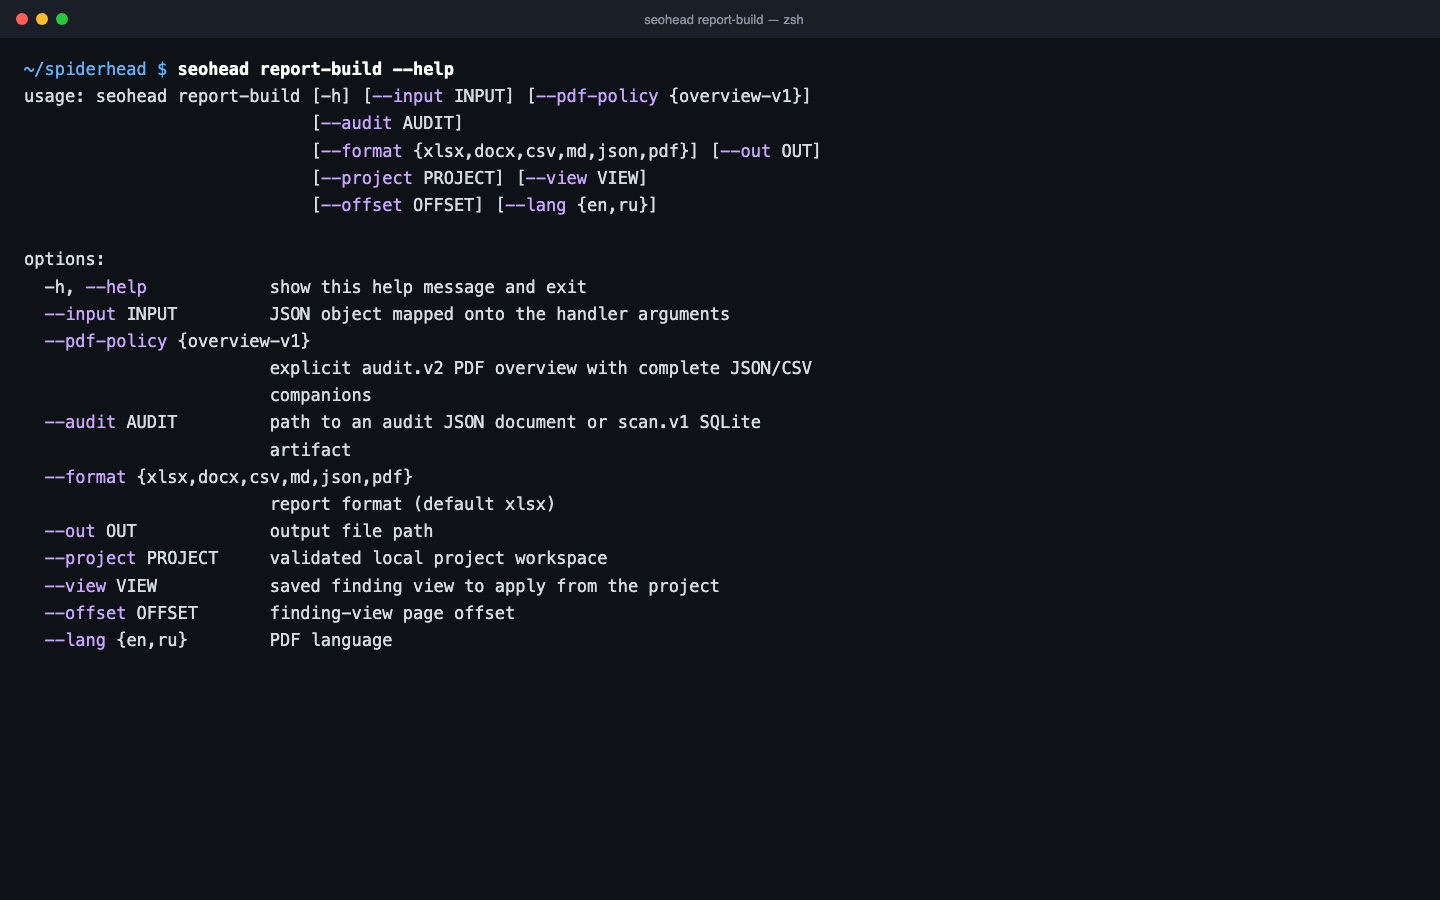
  • Las entradas audit.v2 en streaming necesitan la opción explícita --pdf-policy overview-v1
  • El PDF y su carpeta de acompañamiento deben ser rutas nuevas
  • Elige el idioma del PDF con --lang en o --lang ru

Paquetes para BI

Para muchos sitios o para un panel, bi-export convierte un escaneo o una auditoría guardados en particiones CSV tipadas y en un manifiesto versionado con número de filas y hashes SHA-256. Funciona sin conexión. Los comandos de plan aparte comprueban un paquete para Google Sheets o BigQuery sin tocar Google, y escribir en un destino es un paso explícito aparte.

  • bi-sheets-plan y bi-bigquery-plan funcionan sin conexión y solo leen
  • Los valores desconocidos o no disponibles quedan marcados, y un cero medido sigue siendo cero
  • bi-destination-apply necesita autorización del host y nunca acepta credenciales

Tres pasos, un análisis guardado

  1. Usa una auditoría guardada

    Indica a report-build una auditoría en JSON o un artefacto SQLite scan.v1. Lee las evidencias guardadas y no rastrea el sitio.

  2. Elige el formato

    Escribe xlsx, docx, csv, md o json. El PDF es un resumen acotado y necesita una política explícita para las auditorías en streaming.

  3. Aplica una vista guardada

    Con --project y --view se muestra una página acotada de incidencias. Los totales siguen cubriendo toda la auditoría.

Comprobaciones de esta función

ComprobaciónQué significaGravedadEvidencia
BROKEN_PAGE_4XXLa página devuelve una respuesta 4xxCriticalURL y código de estado
REDIRECT_LOOPLa cadena de redirección vuelve a una URL que ya se visitóCriticalRuta de redirección
TITLE_MISSINGFalta la etiqueta titleCriticalURL
H1_MISSINGLa página no tiene encabezado H1ImportantURL
DESC_MISSINGFalta la meta descripciónImportantURL
CANONICAL_MISSINGLa página indexable no tiene URL canónicaImportantURL
REDIRECT_CHAINLa cadena de redirección tiene dos o más saltosImportantSaltos en orden
URL_NOT_IN_SITEMAPLa página indexable no aparece en el sitemapTipURL

Un solo comando

bash
seohead report-build --audit ./scans/audit.sqlite --format xlsx --out audit.xlsx

Primero, instala SpiderHead: guía de instalación. Cada comando también funciona como herramienta MCP para agentes de IA.

Qué necesitas

  • Una auditoría guardada en JSON o un escaneo nativo (archivo SQLite scan.v1)
  • Una ruta de salida con --out y un formato con --format
  • El extra reports (openpyxl, python-docx) para XLSX y DOCX
  • Chrome, Edge o Chromium instalado en local, solo para PDF

Límites

  • Da formato a una auditoría guardada. No rastrea, no vuelve a comprobar ni añade incidencias
  • El PDF es un resumen, no un listado completo. Los datos completos están en los archivos JSON y CSV que lo acompañan
  • Con --project y --view obtienes una página acotada de incidencias, aunque los totales cubren toda la auditoría
  • El CSV es una exportación plana, no un backlog agrupado. Para tareas usa la lista de tareas

Preguntas

¿report-build rastrea mi sitio?
No. Da formato a una auditoría que ya tienes, a partir de un JSON de auditoría o de un archivo SQLite scan.v1. Antes ejecuta site-audit, crawl-site o sf run.
¿Puede añadir incidencias que la auditoría no registró?
No. Da formato a las evidencias y nunca inventa incidencias. El informe muestra lo que guardó la auditoría, incluidas las comprobaciones omitidas o no disponibles.
¿Puedo obtener un PDF?
Sí, como resumen acotado con los archivos JSON y CSV completos que lo acompañan. Las entradas audit.v2 en streaming necesitan --pdf-policy overview-v1. El PDF requiere Chrome, Edge o Chromium en local. Elige --lang en o ru.
¿Un informe largo será una hoja enorme?
No. El XLSX divide las hojas grandes de `Findings` y `Pages` y escribe un índice con hash.
¿Qué formato debo enviar a un cliente?
DOCX es el documento legible, y XLSX es el libro de trabajo para quien quiere filtrar filas. Ambos muestran las mismas evidencias guardadas. Revisa cualquiera de los dos antes de enviarlo.
¿Necesita claves o tiene algún coste?
No. report-build funciona sin conexión y no usa ningún proveedor. Solo escribe el archivo que indiques con --out, además de la carpeta de acompañamiento en el caso del PDF.

Pruébalo en tu propio sitio