
HTTPS- und Sicherheits-Header-Prüfung

Prüfen Sie HTTPS und Sicherheits-Header: HTTP-URLs, Mixed Content, fehlendes HSTS, unsichere Formulare und Subressourcen sowie eine Header-Bewertung für eine einzelne URL.

Was es leistet

Pro URL

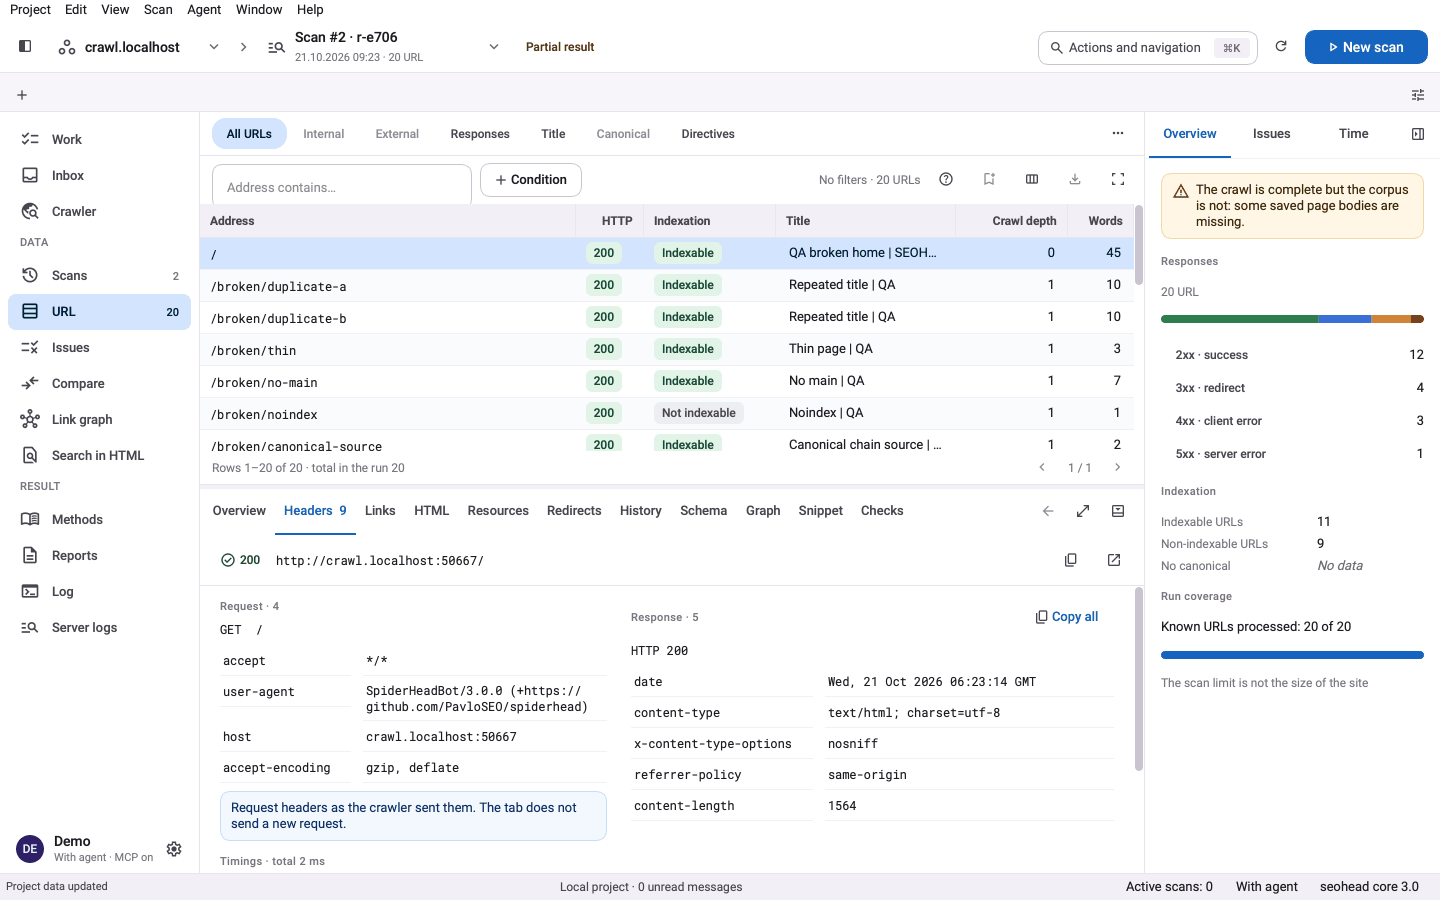
security-check sendet eine gewöhnliche GET-Anfrage. Das Tool liest die Antwort-Header, die Cookie-Flags und die Weiterleitung von HTTP auf HTTPS. Sechs Sicherheits-Header ergeben eine Bewertung von 0 bis 100 und eine Note von A bis F. Header, die die Serverversion verraten, werden vermerkt. headers-check zeigt stattdessen den vollständigen Header-Satz.

  • HSTS, CSP, X-Content-Type-Options, X-Frame-Options, Referrer-Policy und Permissions-Policy
  • Cookie-Flags: Secure und SameSite
  • Ob HTTP auf HTTPS weiterleitet
  • Optionaler Pfad-Test, standardmäßig ausgeschaltet

Über den gesamten Crawl

Beim Crawl wird jede Seite auf HTTP-Ressourcen auf HTTPS-Seiten, Formulare, die an HTTP übermitteln, HTTP-Links und fehlende Sicherheits-Header geprüft. Die Befunde gelten pro Seite und nennen die URL, die sie verursacht.

  • Mixed Content und unsichere Subressourcen
  • Formulare, die an eine Aktion mit http:// senden
  • Interne http://-Links auf HTTPS-Seiten
  • Fehlende HSTS-, CSP-, X-Content-Type-Options-, X-Frame-Options- und Referrer-Policy-Header

Offen erreichbare Pfade

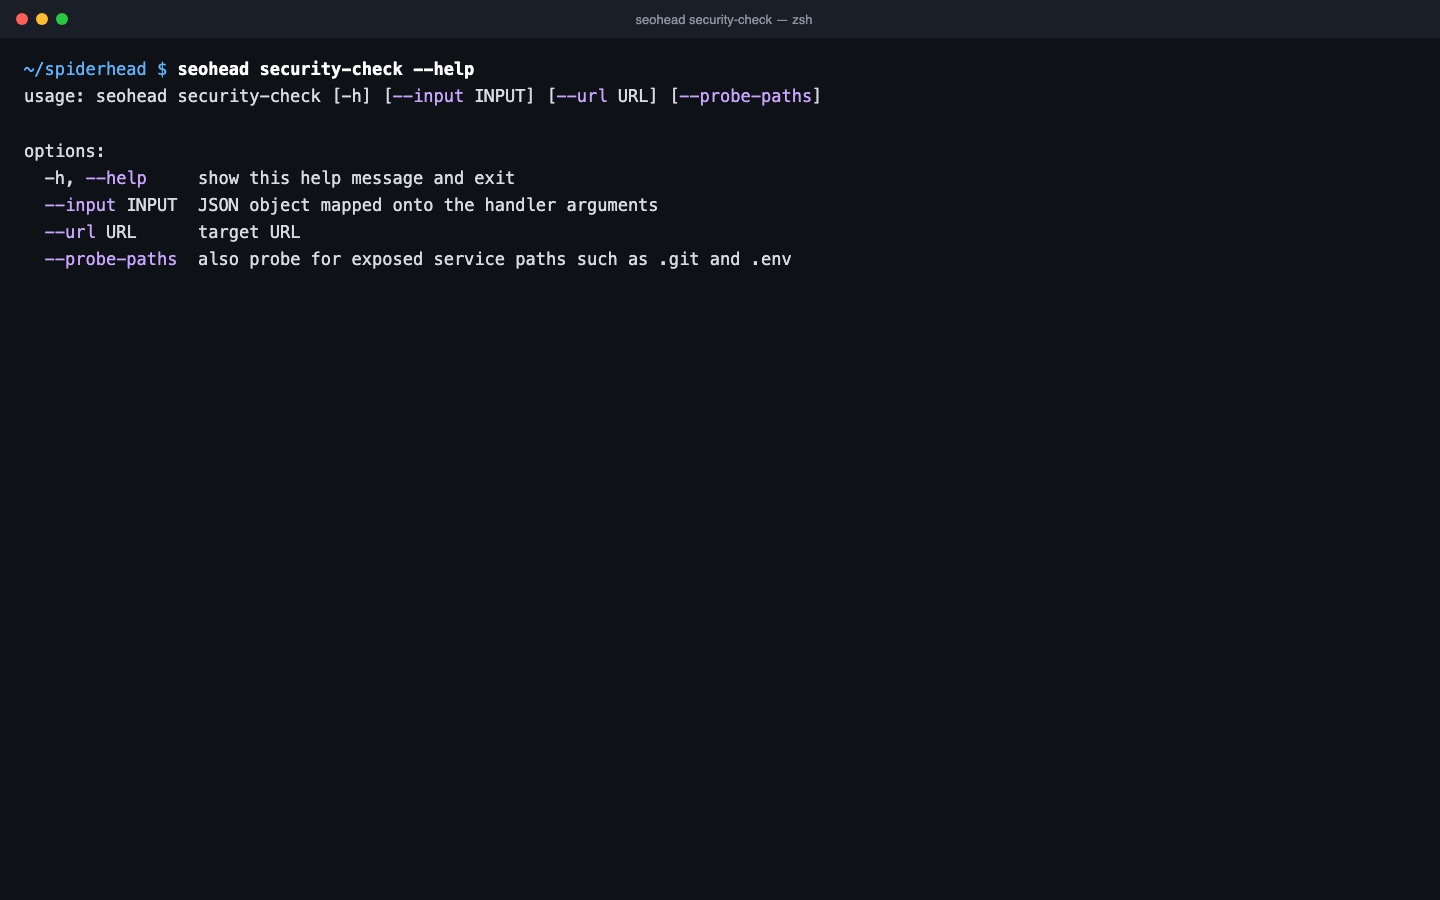
Mit dem Flag für den Pfad-Test prüft security-check außerdem, ob Dienstpfade wie .git oder .env antworten. Das ist ein bewusst gewählter Zusatzschritt und standardmäßig ausgeschaltet, denn schon eine rein lesende Anfrage an eine fremde Website sollte eine Entscheidung sein. Es handelt sich nicht um einen Penetrationstest.

  • Standardmäßig ausgeschaltet
  • Nur mit --probe-paths ausführen
  • Nur für Websites, die Sie testen dürfen

Drei Schritte, ein gespeicherter Scan

  1. Antwort einer URL lesen

    security-check sendet eine einzelne GET-Anfrage und liest die Antwort-Header, die Cookie-Flags und die Weiterleitung von HTTP auf HTTPS.

  2. Sechs Sicherheits-Header bewerten

    HSTS, CSP, X-Content-Type-Options, X-Frame-Options, Referrer-Policy und Permissions-Policy ergeben einen Wert von 0 bis 100 und eine Note von A bis F.

  3. Mixed Content über einen Crawl finden

    Beim Crawl prüft das Tool jede Seite auf HTTP-Ressourcen, unsichere Formularziele sowie fehlende oder mehrfach gesetzte Sicherheits-Header.

Prüfungen in dieser Funktion

PrüfungBedeutungSchweregradBeleg
FORM_URL_INSECUREEin Formular sendet an eine Aktion mit http://, daher sind die übermittelten Daten nicht verschlüsseltCriticalAction-URL des Formulars auf der Seite
HTTP_URLDie URL wird über HTTP statt über HTTPS ausgeliefertImportantSeiten-URL
MIXED_CONTENTEine HTTPS-Seite lädt eine Ressource über HTTPImportantSeiten-URL und URL der HTTP-Ressource
INSECURE_SUBRESOURCEEine HTTPS-Seite lädt ein Bild, Skript oder Stylesheet über HTTPImportantRessourcen-URL und verlinkende Seite
MISSING_HSTSDie Seite sendet keinen Strict-Transport-Security-HeaderTipAntwort-Header der Seite
MISSING_CSPEine HTML-Seite sendet keinen Content-Security-Policy-HeaderTipAntwort-Header der Seite
MISSING_X_FRAME_OPTIONSDie Seite hat weder X-Frame-Options noch eine frame-ancestors-Direktive in der CSPTipAntwort-Header der Seite
DUPLICATE_SECURITY_HEADEREin Sicherheits-Header wird in derselben Antwort mehrfach gesendetTipHeader-Name und die Antwort, die ihn wiederholt
Außerdem im Prüfungsregister
HTTP_LINK_ON_HTTPSMISSING_X_CONTENT_TYPE_OPTIONSMISSING_REFERRER_POLICY

Ein Befehl

bash
seohead security-check --url https://example.com/

Zuerst installieren: Installationsanleitung. Jeder Befehl läuft auch als MCP-Tool für KI-Agenten.

Was Sie brauchen

  • Eine Seiten-URL für security-check
  • Ein Crawl für die Prüfungen auf Seitenebene
  • Die Erlaubnis, die Website zu testen, wenn Sie --probe-paths verwenden

Grenzen

  • Geprüft wird, ob ein Header vorhanden ist, nicht ob sein Wert stark ist
  • Eine URL liefert eine Antwort: andere Seiten können andere Header senden
  • Das ist kein Penetrationstest und kein Schwachstellenscan
  • Permissions-Policy bewertet security-check, meldet sie aber nicht als Befund eines Crawls

Fragen

Verändert das etwas auf meiner Website?
Nein. security-check sendet gewöhnliche GET-Anfragen und liest, was die Website ohnehin ausliefert. Das Prüfen von Pfaden wie .git oder .env ist standardmäßig ausgeschaltet und läuft nur mit --probe-paths.
Wie wird die Note berechnet?
Jeder Header bringt Punkte: HSTS 20, CSP 20, X-Content-Type-Options 15, X-Frame-Options 15, Referrer-Policy 15, Permissions-Policy 15. Ab 90 Punkten gibt es ein A, ab 75 ein B, ab 60 ein C, ab 40 ein D, ab 20 ein E, darunter ein F. Eine frame-ancestors-Direktive der CSP zählt für X-Frame-Options.
Prüft es die Werte der Header?
Nein. Geprüft wird nur, ob jeder Header vorhanden ist. Eine schwache CSP, die vorhanden ist, erhält trotzdem die volle Punktzahl.
Führt ein Befehl alle Prüfungen aus dieser Liste aus?
Nein. security-check deckt eine einzelne URL ab. Die Prüfungen auf Seitenebene in dieser Liste stammen aus einem Crawl und erscheinen pro Seite in den Crawl-Ergebnissen.
Kann ich die Header eines gespeicherten Crawls ansehen?
Ja. headers-analyze liest die bereinigten Antwort-Header aus einem gespeicherten Scan, sendet dabei keine Anfrage und meldet Befunde zu den Sicherheits-Headern.

Testen Sie es auf Ihrer eigenen Website