
Controllo HTTPS e header di sicurezza

Verifica HTTPS e header di sicurezza: URL HTTP, mixed content, HSTS mancante, form e sotto-risorse non sicuri, più un voto degli header per una singola URL.

Cosa fa

Per URL

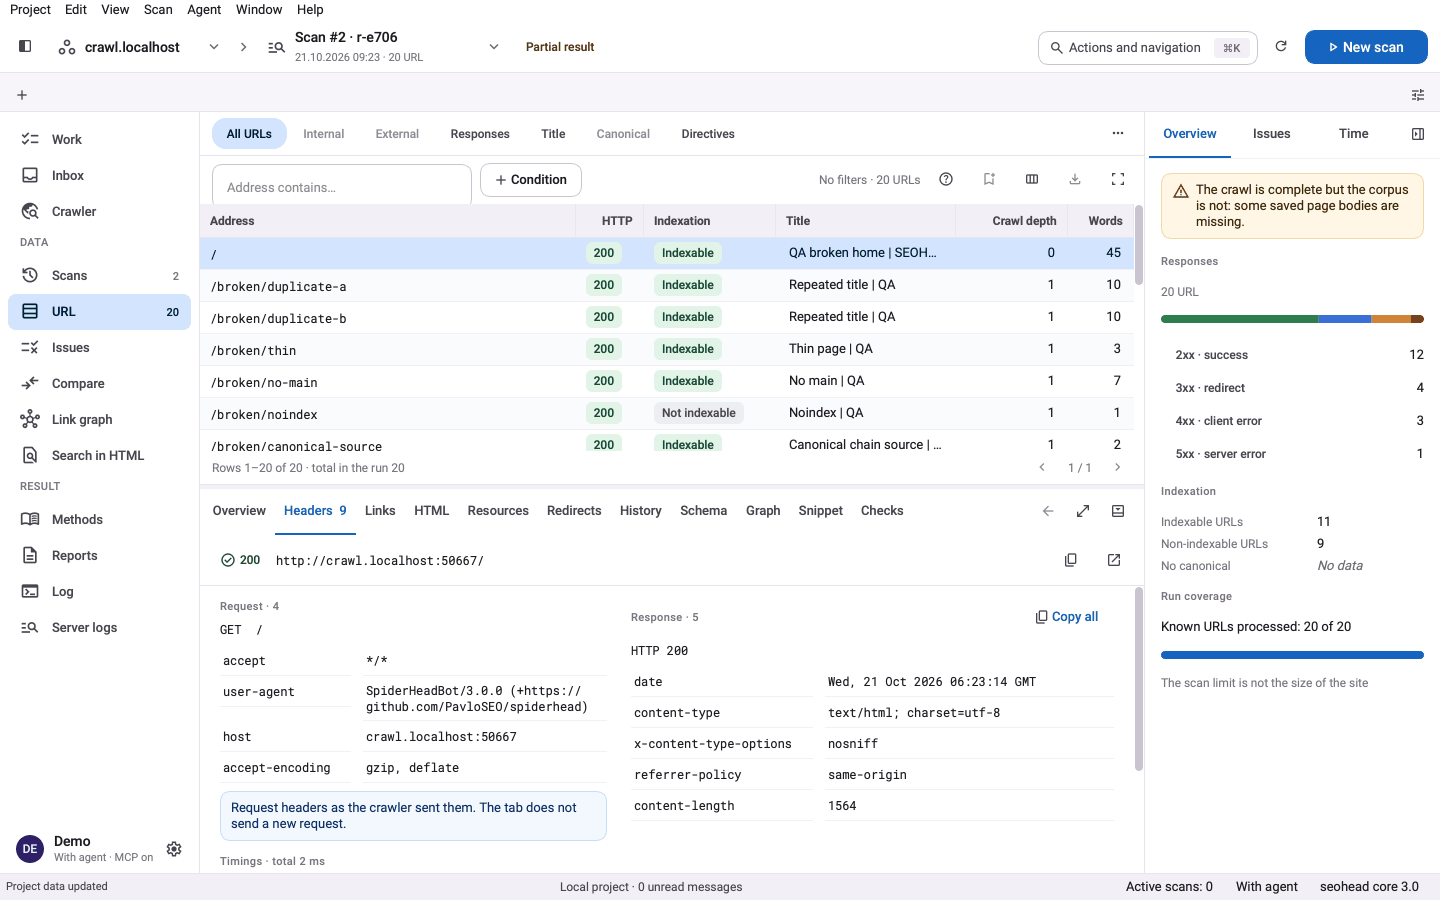
security-check invia una normale richiesta GET. Legge gli header di risposta, i flag dei cookie e il redirect da http a https. Sei header di sicurezza danno un punteggio da 0 a 100 e un voto da A a F, e gli header che svelano la versione vengono annotati. headers-check mostra invece l'insieme completo degli header.

  • HSTS, CSP, X-Content-Type-Options, X-Frame-Options, Referrer-Policy e Permissions-Policy
  • Flag dei cookie: Secure e SameSite
  • Se http reindirizza a https
  • Sonda dei percorsi facoltativa, disattiva per impostazione predefinita

Su tutta la scansione

Su una scansione, ogni pagina è verificata per risorse http su pagina https, form che inviano a http, link http e header di sicurezza mancanti. Le segnalazioni sono per pagina, con la URL che le causa.

  • Mixed content e sotto-risorse non sicure
  • Form che inviano a un'action http://
  • Link interni http:// su pagine https
  • HSTS, CSP, X-Content-Type-Options, X-Frame-Options e Referrer-Policy mancanti

Percorsi esposti

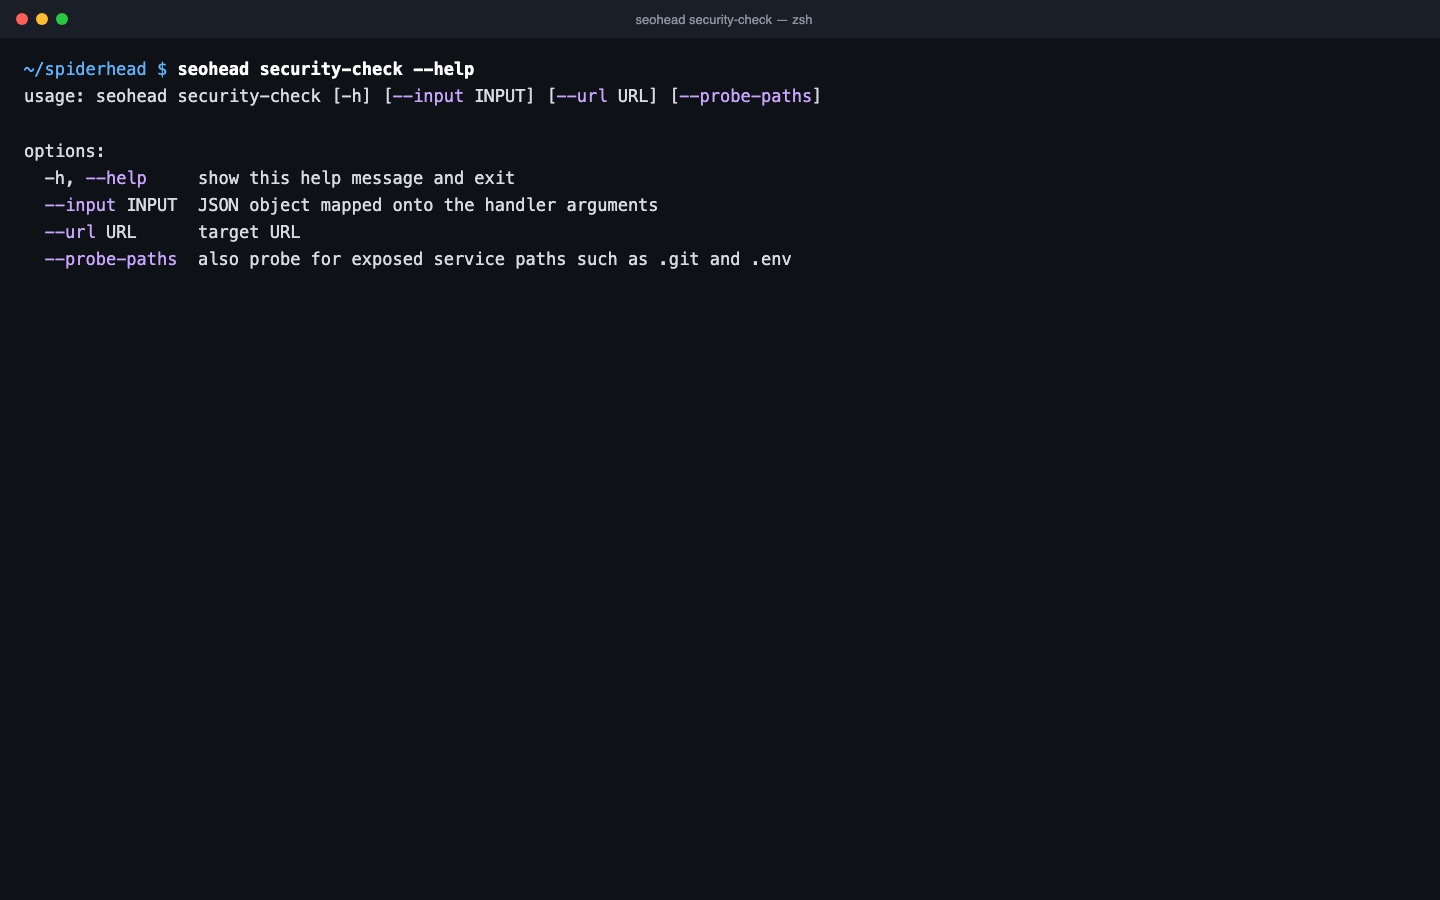
Con il flag di sonda, security-check chiede anche se percorsi di servizio come .git o .env rispondono. È un passo extra deliberato, disattivo per impostazione predefinita, perché anche una richiesta in sola lettura a un altro sito dev'essere una scelta. Non è un penetration test.

  • Disattivo per impostazione predefinita
  • Da eseguire solo con --probe-paths
  • Solo per siti che sei autorizzato a testare

Tre passaggi, una scansione salvata

  1. Leggi la risposta di una URL

    security-check invia una singola richiesta GET e legge gli header di risposta, i flag dei cookie e il redirect da http a https.

  2. Valuta sei header di sicurezza

    HSTS, CSP, X-Content-Type-Options, X-Frame-Options, Referrer-Policy e Permissions-Policy danno un punteggio 0-100 e un voto A-F.

  3. Segnala il mixed content su una scansione

    Su una scansione, ogni pagina è verificata per risorse http, destinazioni di form non sicure e header di sicurezza mancanti o ripetuti.

Controlli di questa funzionalità

ControlloCosa significaGravitàEvidenza
FORM_URL_INSECUREUn form invia a un'action http://, quindi i dati spediti non sono cifratiCriticalURL dell'action del form nella pagina
HTTP_URLLa URL è servita via http invece di httpsImportantURL della pagina
MIXED_CONTENTUna pagina https carica una risorsa via httpImportantURL della pagina e URL della risorsa http
INSECURE_SUBRESOURCEUna pagina https carica un'immagine, uno script o uno stylesheet via httpImportantURL della risorsa e pagina che la collega
MISSING_HSTSLa pagina non manda l'header Strict-Transport-SecurityTipHeader di risposta della pagina
MISSING_CSPUna pagina HTML non manda l'header Content-Security-PolicyTipHeader di risposta della pagina
MISSING_X_FRAME_OPTIONSLa pagina non ha né X-Frame-Options né una direttiva CSP frame-ancestorsTipHeader di risposta della pagina
DUPLICATE_SECURITY_HEADERUn header di sicurezza è mandato più di una volta nella stessa rispostaTipNome dell'header e risposta che lo ripete
Anche nel registro dei controlli
HTTP_LINK_ON_HTTPSMISSING_X_CONTENT_TYPE_OPTIONSMISSING_REFERRER_POLICY

Un solo comando

bash
seohead security-check --url https://example.com/

Prima installa SpiderHead: guida all'installazione. Ogni comando funziona anche come strumento MCP per agenti AI.

Cosa ti serve

  • Una URL di pagina per security-check
  • Una scansione per i controlli a livello di pagina
  • Il permesso di testare il sito se usi --probe-paths

Limiti

  • Verifica che un header sia presente, non se il suo valore è robusto
  • Una URL dà una risposta: altre pagine possono mandare altri header
  • Non è un penetration test né una scansione di vulnerabilità
  • Permissions-Policy è valutato da security-check ma non riportato come segnalazione della scansione

Domande

Cambia qualcosa sul mio sito?
No. security-check invia richieste GET ordinarie e legge ciò che il sito già manda. La sonda di percorsi come .git o .env è disattiva per impostazione predefinita e gira solo con --probe-paths.
Come è calcolato il voto?
Ogni header aggiunge punti: HSTS 20, CSP 20, X-Content-Type-Options 15, X-Frame-Options 15, Referrer-Policy 15, Permissions-Policy 15. 90 o più è A, 75 B, 60 C, 40 D, 20 E, e meno è F. Una direttiva CSP frame-ancestors vale per X-Frame-Options.
Verifica i valori degli header?
No. Verifica che ogni header sia presente. Una CSP debole ma presente prende comunque il punteggio pieno.
Un solo comando esegue ogni controllo di questa lista?
No. security-check copre una URL. I controlli a livello di pagina di questa lista arrivano da una scansione, e compaiono per pagina nei risultati.
Posso guardare gli header di una scansione salvata?
Sì. headers-analyze legge gli header di risposta offuscati conservati in una scansione salvata, senza inviare richieste, e riporta le segnalazioni sugli header di sicurezza.