
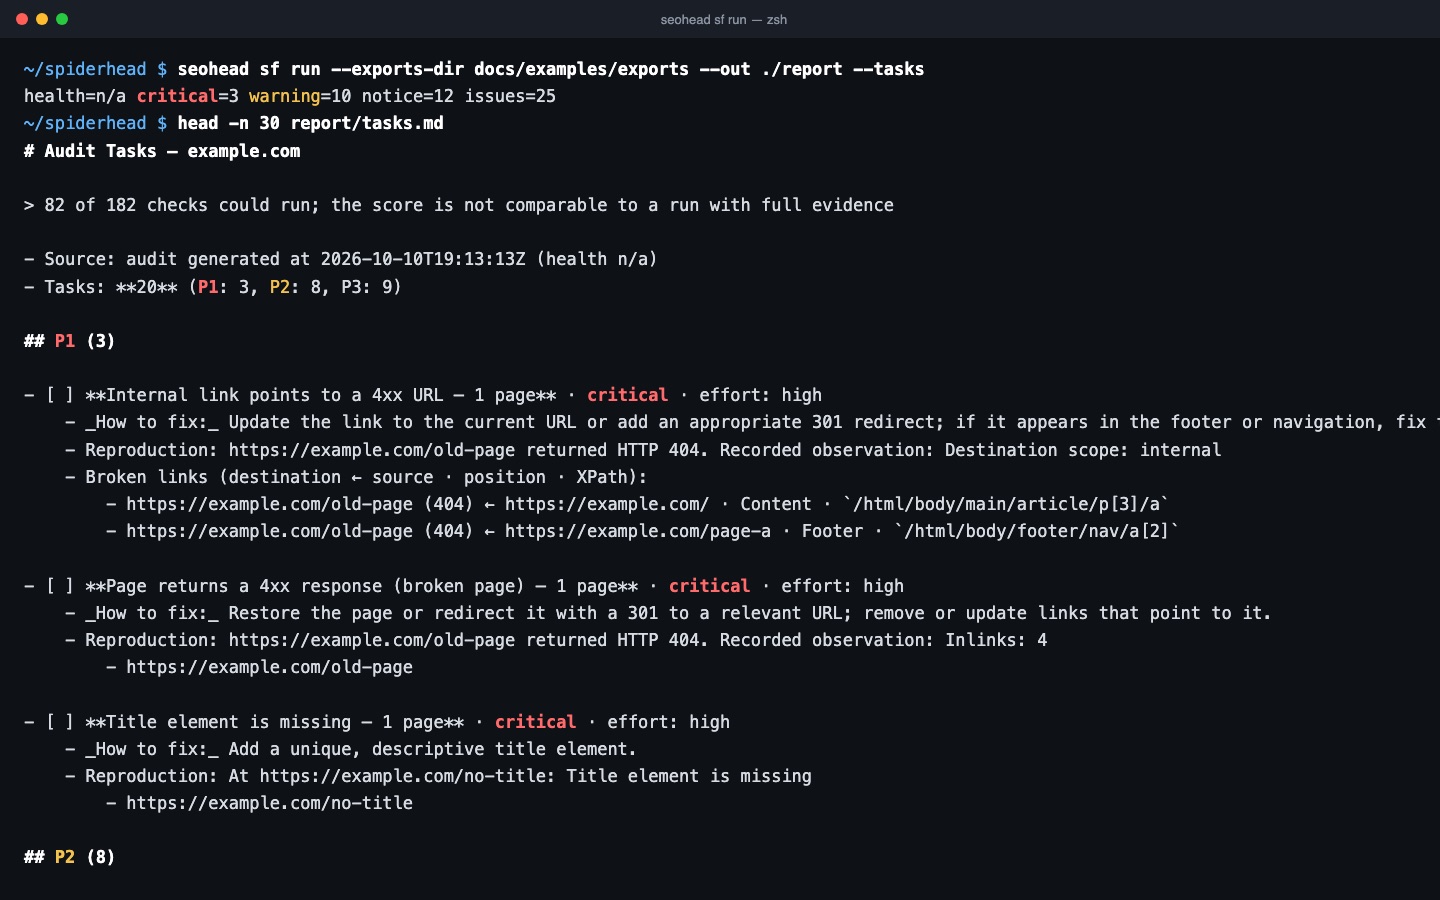
Liste de tâches SEO pour développeurs

Un audit peut produire un backlog de tâches priorisé : une tâche par type de problème, avec priorité, effort, URL concernées, piste de correction et lignes de reproduction. Les liens cassés indiquent aussi la page source, la position du lien et le XPath.

Ce qu'elle fait

P1 à P3

Les tâches sont regroupées par priorité dans tasks.md et enregistrées aussi dans tasks.json, pour les scripts et les agents. Par défaut, les constats critiques deviennent P1 avec un effort élevé, les avertissements deviennent P2 avec un effort moyen, et les notices deviennent P3 avec un effort faible. Ce classement est une règle, et non une estimation propre à chaque site ; vous pouvez le modifier.

  • Une tâche par contrôle par défaut ; group_by permet aussi une tâche par URL ou par gabarit déclaré
  • Chaque tâche porte une piste de correction reprise du contrôle
  • Les URL concernées sont plafonnées par tâche, et la tâche indique combien ont été omises
  • Les niveaux de gravité, les contrôles et les occurrences minimales se filtrent dans la configuration

Reproduction et preuves

Chaque tâche liste des lignes de reproduction tirées de l’audit enregistré : l’URL, le code de statut et, pour les liens, leur emplacement sur la page. Si l’audit ne contient pas de reproduction, tasks.md le signale et n’en invente pas. Les tâches conservent aussi des références vers les observations enregistrées dont elles sont issues, lorsque l’audit les contient.

  • Liens cassés : destination, page source, position du lien et XPath
  • Les audits partiels, ou dont des contrôles ont été ignorés, reportent cet avertissement dans tasks.md
  • Les URL masquées par des règles d’exclusion sont absentes de la liste, et le fichier indique combien elles sont

Revérification

tasks.md est un backlog proposé, et non un plan approuvé. Après une mise en production, ne considérez pas une tâche comme corrigée parce qu’elle a disparu de la liste. Vérifiez-la par une revérification des URL concernées, avec les outils de remédiation ou verify-fixes, et comparez un scan avant et un scan après.

  • verify-fixes revérifie des constats de référence choisis sur un sous-ensemble d’URL explicite
  • remediation-recheck travaille sur des cas exacts du registre et écrit des preuves de vérification
  • Un constat disparu n’est pas la preuve d’une correction lorsque le scan suivant était partiel

Trois étapes, un seul scan enregistré

  1. Lancer l’audit depuis vos exports

    Indiquez à la CLI un dossier d’exports Screaming Frog au format CSV ou XLSX, et ajoutez --tasks pour obtenir le backlog dans la même exécution.

  2. Obtenir les tâches classées de P1 à P3

    Chaque tâche a une priorité, une estimation d’effort, les URL concernées, la correction et la reproduction. Les liens cassés indiquent aussi la page source, la position du lien et le XPath.

  3. Revérifier après la mise en production

    Vérifiez chaque correction avec l’outil de revérification de remédiation, et non en constatant que la tâche a disparu de la liste.

Contrôles de cette fonctionnalité

ContrôleSignificationGravitéPreuve
BROKEN_PAGE_4XXLa page renvoie une réponse 4xxCriticalURL concernée et son code de statut
BROKEN_INTERNAL_LINKUn lien interne pointe vers une URL en 4xxCriticalDestination, page source, position du lien et XPath pour chaque lien cassé
REDIRECT_LOOPUn cycle de redirections qui n’aboutit jamais à une destination valideCriticalLignes du rapport de chaînes de redirections
TITLE_MISSINGLa page n’a pas de balise titleCriticalURL concernées, plafonnées par tâche
REDIRECT_CHAINDeux redirections ou plus avant l’URL finaleImportantSauts de la chaîne de redirections dans le rapport
DESC_MISSINGLa page n’a pas de balise meta descriptionImportantURL concernées, plafonnées par tâche
H1_MISSINGLa page n’a pas de titre H1ImportantURL concernées, plafonnées par tâche
BAD_REDIRECT_TYPEUne redirection 302, 303 ou 307 est utilisée là où un déplacement permanent est attenduTipURL concernées, plafonnées par tâche

Une seule commande

bash
seohead sf run --exports-dir ./exports --out ./report --tasks

Commencez par installer : guide d'installation. Chaque commande fonctionne aussi comme outil MCP pour les agents IA.

Ce qu'il vous faut

  • Un dossier d’exports Screaming Frog au format CSV ou XLSX, ou un audit.json existant
  • Ou un scan natif enregistré (fichier SQLite scan.v1) issu de crawl-site
  • Un config.json facultatif avec un bloc tasks_pipeline
  • Une licence de la CLI Screaming Frog uniquement si vous voulez que sf run lance le crawl

Limites

  • Il construit un backlog proposé à partir d’un audit. Il n’approuve, n’assigne ni ne déploie aucun travail
  • La priorité et l’effort découlent d’une règle de gravité, et non de la taille de votre site ou de votre équipe
  • Les listes d’URL et les lignes de reproduction sont plafonnées par tâche : une tâche affiche un échantillon et un compteur
  • La couverture dépend de l’audit : un contrôle qui n’a pas été exécuté ne produit aucune tâche

Questions

Faut-il une licence Screaming Frog ?
Pas pour le générateur de tâches. Il lit des exports que vous possédez déjà (CSV ou XLSX), un audit.json ou un scan natif. Seule la commande sf run avec --crawl lance un crawl, via la CLI Screaming Frog sous licence.
Modifie-t-il quelque chose sur mon site ?
Non. Le générateur de tâches lit l’audit et écrit des fichiers : tasks.json et tasks.md, dans le dossier indiqué avec --out. C’est vous qui décidez de ce qui est déployé.
Puis-je changer les priorités ?
Oui. Passez un config.json avec --config et réglez priority_map, effort_map, group_by, include_severities, max_urls_per_task et min_occurrences sous tasks_pipeline.
Que faire si une tâche n’a pas d’étapes de reproduction ?
tasks.md indique que la reproduction n’est pas disponible dans l’audit enregistré. Il n’en invente pas.
Puis-je créer des tâches à partir d’un audit déjà disponible ?
Oui. Lancez sf tasks avec --json pointant vers un audit.json ou un fichier de scan natif. Il écrit tasks.json et tasks.md sans crawler ni envoyer de requêtes.
Un agent IA peut-il l’exécuter ?
Oui. Les mêmes étapes existent sous forme d’outils MCP : sf_audit_run pour l’audit et sf_audit_tasks pour le backlog.